Password Vault
Überblick
Password Vault ist ein persönlicher Kennwortmanager für SharePoint-Online-Seiten und Microsoft Teams. Jeder Benutzer bewahrt seine eigenen Anmeldeinformationen in einer einzigen verschlüsselten Datei in seinem eigenen OneDrive auf. Dieser Artikel erklärt Schicht für Schicht, wie die Daten geschützt sind, was die PIN leistet und was nicht, welche Teile des Tresors verschlüsselt werden und für welche Anmeldeinformationen Password Vault gedacht ist. Er richtet sich an Endbenutzer, die das Produkt verstehen möchten, sowie an Administratoren und Sicherheitsbeauftragte, die es prüfen.
Zusammenfassung
| Frage | Antwort |
|---|---|
| Wo wird der Tresor gespeichert? | In einer Datei, vitextra-password-vault.json, im App-Ordner des eigenen OneDrive des Benutzers |
| Wer kann die Datei öffnen? | Wer gemäß den Microsoft-365-Berechtigungen Zugriff auf das OneDrive des Benutzers hat – standardmäßig nur der Benutzer selbst |
| Welche Identität wird verwendet? | Der angemeldete Microsoft-365-Benutzer, über Microsoft Graph mit der delegierten Berechtigung Files.ReadWrite.AppFolder |
| Was wird verschlüsselt? | Die Textfelder jedes Eintrags: Name, Benutzername, Kennwort, URL, Hinweise, Ordner und Tags (AES, im Browser, mit einem aus der PIN abgeleiteten Schlüssel) |
| Was leistet die PIN? | Der Verschlüsselungsschlüssel wird aus der 4-stelligen PIN abgeleitet; bis die PIN eingegeben ist, zeigt das Webpart überhaupt keine Einträge an |
| Wann wird die PIN erneut abgefragt? | Nach 5 Minuten ohne Interaktion im Webpart und nach dem Neuladen der Seite |
| Was passiert nach falschen PINs? | Nach 5 falschen PINs in Folge wird der Tresor blockiert und kann nur noch zurückgesetzt werden, wodurch alle Einträge gelöscht werden |
| Was wird an Vitextra gesendet? | Keine Tresordaten; nur die technischen Bezeichner der Lizenzprüfung und der Nutzungstelemetrie |
Schicht 1: Microsoft-365-Anmeldung und OneDrive-Zugriffssteuerung
Password Vault hat keine eigenen Konten, Server oder Datenbanken. Das Webpart läuft im Browser des angemeldeten Benutzers und liest und schreibt den Tresor über Microsoft Graph mit der Identität dieses Benutzers. Die Datei wird im eigenen OneDrive des Benutzers gespeichert und ist daher durch dieselben Mechanismen geschützt wie jede andere Datei dort: die Microsoft-365-Anmeldung (einschließlich mehrstufiger Authentifizierung und bedingten Zugriffs, sofern Ihre Organisation diese verwendet), die OneDrive-Berechtigungen und die Microsoft-365-Richtlinien Ihrer Organisation.
Das Webpart verwendet eine einzige delegierte Berechtigung, Files.ReadWrite.AppFolder, mit der es nur im App-Ordner des OneDrive des angemeldeten Benutzers arbeiten kann. Es kann keine anderen Dateien des Benutzers und nicht das OneDrive eines anderen Benutzers öffnen. Einzelheiten finden Sie unter KB10454. Microsoft-Graph-Berechtigung Files.ReadWrite.AppFolder: Warum Password Vault sie benötigt und wie Sie sie genehmigen.
Da der Tresor im OneDrive des Benutzers und nicht auf der Seite liegt, sieht jeder Benutzer, der eine Seite oder eine Teams-Registerkarte mit dem Webpart öffnet, nur seinen eigenen Tresor. Das Platzieren des Webparts auf einer gemeinsam genutzten Seite gibt keine Kennwörter frei.
Schicht 2: Verschlüsselung der Einträge im Browser
Bevor der Tresor gespeichert wird, verschlüsselt Password Vault die Textfelder jedes Eintrags mit AES. Ver- und Entschlüsselung finden im Browser des Benutzers statt; die Datei wird nur zwischen dem Browser und dem OneDrive des Benutzers über Microsoft Graph übertragen. Dadurch werden die Werte nie als Klartext gespeichert oder übertragen: Wer die Datei öffnet, sieht verschlüsselte Zeichenfolgen statt Namen, Benutzernamen und Kennwörtern.
Der Verschlüsselungsschlüssel wird im Browser mit PBKDF2-SHA256 (Web Crypto) aus der PIN abgeleitet, mit einem zufälligen Salt von 16 Byte und 600.000 Iterationen; bei jedem Festlegen oder Ändern einer PIN wird ein neuer Salt erzeugt. Der Schlüssel wird nirgends gespeichert – weder in der Tresordatei noch im Browserspeicher noch bei Vitextra. Er existiert nur im Arbeitsspeicher der geöffneten Seite, solange der Tresor entsperrt ist. Um eine PIN zu prüfen, leitet das Webpart aus ihr den Schlüssel ab und entschlüsselt einen Prüfwert – einen bekannten, mit dem Schlüssel verschlüsselten Text –, den die Datei zusammen mit dem Salt und der Anzahl der Iterationen speichert. Weder die PIN noch ein Hash der PIN wird gespeichert. Daher genügt die Tresordatei allein nicht, um die Einträge zu lesen: Dazu wird die PIN benötigt.
❗ Wichtig
Die PIN hat nur 4 Ziffern, also 10.000 mögliche Kombinationen. PBKDF2 verlangsamt jeden Rateversuch absichtlich, doch wer eine Kopie Ihrer Tresordatei erlangt, könnte trotzdem offline, außerhalb des Webparts, alle PINs ausprobieren: Die Begrenzung auf fünf Versuche gilt nur innerhalb des Webparts. Die Zugriffssteuerung für Ihr OneDrive bleibt daher die erste Schutzlinie. Halten Sie Ihr Microsoft-365-Konto sicher und geben Sie weder die Tresordatei noch den Ordner, der sie enthält, frei.
Was verschlüsselt wird und was nicht
| Daten in der Tresordatei | Verschlüsselt |
|---|---|
| Name des Eintrags | Ja |
| Benutzername | Ja |
| Kennwort | Ja |
| URL | Ja |
| Hinweise | Ja |
| Ordner | Ja |
| Tags | Ja |
| Favoritenkennzeichen (der Stern) | Nein |
| Eintragsbezeichner, Erstellungs- und Änderungsdatum | Nein |
| Salt, Anzahl der Iterationen und Prüfwert (dienen zur Prüfung der PIN) | Salt und Anzahl der Iterationen: Nein; der Prüfwert ist ein bekannter, mit dem Schlüssel verschlüsselter Text. Die PIN, ein Hash davon und der Schlüssel werden nicht gespeichert |
| Objekt-ID des Benutzers in Microsoft Entra ID | Nein |
| Zähler der PIN-Fehlversuche | Nein |
Es wird nichts in SharePoint-Listen, in die Webpart-Eigenschaften oder in den Browserspeicher geschrieben. Der Schlüssel und die entschlüsselten Werte existieren nur im Arbeitsspeicher der geöffneten Seite, solange der Tresor entsperrt ist.
Bestehende Tresore werden automatisch umgestellt
Tresore, die mit früheren Versionen von Password Vault erstellt wurden, verwenden das bisherige Dateiformat, in dem der Schlüssel aus einem in der Datei gespeicherten SHA-256-Hash der PIN und der Objekt-ID des Benutzers in Microsoft Entra ID abgeleitet wurde. Wenn Sie in der neuen Version zum ersten Mal die korrekte PIN eingeben, verschlüsselt das Webpart alle Einträge mit einem neuen, mit PBKDF2 abgeleiteten Schlüssel neu und speichert den Tresor im neuen Format. Die Einträge und ihre Änderungsdaten bleiben erhalten, und der Zähler der Fehlversuche wird zurückgesetzt. Sie müssen nichts unternehmen. Nach der Umstellung enthält die Datei den PIN-Hash nicht mehr.
📝 Hinweis
Die Umstellung ändert nur die aktuelle Tresordatei. Frühere Versionen der Datei, die OneDrive in seinem Versionsverlauf oder Papierkorb aufbewahrt, sowie Kopien in Sicherungen bleiben im bisherigen Format, in dem die Einträge aus der Datei selbst, ohne die PIN, entschlüsselt werden konnten. Wer sie öffnen kann, wird durch die OneDrive-Zugriffssteuerung und durch die Aufbewahrungs- und Sicherungseinstellungen Ihrer Organisation bestimmt.
Schicht 3: Die PIN und der gesperrte Tresor
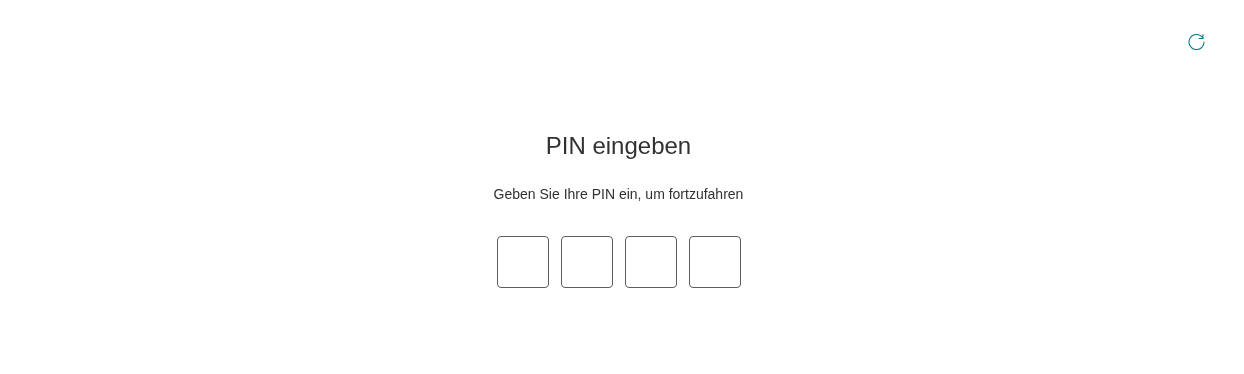
Die PIN ist ein 4-stelliger Code, den der Benutzer beim Anlegen des Tresors festlegt (siehe KB10442. So richten Sie Ihre PIN in Password Vault ein). Sie wird einmal benötigt, um den Tresor zu öffnen: Das Webpart prüft sie, sobald die vierte Ziffer eingegeben ist. Bis dahin ist der Tresor gesperrt, und das Webpart zeigt überhaupt keine Einträge an – nicht einmal ihre Namen. Statt der Liste zeigt es die Eingabeaufforderung PIN eingeben mit „Geben Sie Ihre PIN ein, um fortzufahren“ und vier Ziffernfeldern, und die Symbolleiste bietet nur die Schaltfläche Aktualisieren.
| Aktion | Verfügbar, solange der Tresor gesperrt ist |
|---|---|
| Die Liste mit Name, Benutzername, URL, Ordner, Tags und Hinweisen der Einträge anzeigen | Nein – die Liste ist ausgeblendet |
| Ein Kennwort anzeigen (Augen-Schaltfläche) oder In Zwischenablage kopieren für ein Kennwort oder einen Benutzernamen | Nein |
| Neues Element, Bearbeiten, Entfernen | Nein |
| PIN ändern (das Zahnrad Konfigurieren) | Nein |
| Zu Favoriten hinzufügen / Aus Favoriten entfernen | Nein |
| Suchen und Filter | Nein |
| Aktualisieren | Ja |
Nach der korrekten PIN ist der Tresor entsperrt, und alle diese Aktionen funktionieren direkt, ohne erneute Abfrage der PIN, bis der Tresor gesperrt wird.
❗ Wichtig
Solange der Tresor entsperrt ist, kann jeder, der Ihren Computer benutzt, alles darin – einschließlich der Kennwörter – anzeigen und kopieren, bis der Tresor wieder gesperrt wird. Sperren Sie Ihren Computer, wann immer Sie ihn verlassen.
In der Eingabeaufforderung PIN eingeben werden die Ziffern während der Eingabe maskiert. Auf den Bildschirmen PIN einrichten und PIN ändern sind sie sichtbar; legen Sie Ihre PIN daher dort fest oder ändern Sie sie dort, wo niemand Ihren Bildschirm sehen kann.
Automatische Sperre
Nach dem Laden der Seite ist der Tresor gesperrt: Es werden keine Einträge angezeigt, nur die Eingabeaufforderung PIN eingeben. Nach einer korrekten PIN wird der Tresor geöffnet und bleibt entsperrt, während Sie arbeiten. Wenn 5 Minuten lang kein Klick und kein Tastendruck innerhalb des Webparts erfolgt ist (Aktivität auf dem Bildschirm PIN ändern zählt ebenfalls), wird der Tresor wieder gesperrt: Die Liste verschwindet, angezeigte Kennwörter werden ausgeblendet, der Schlüssel wird aus dem Arbeitsspeicher entfernt, und jedes geöffnete Dialogfeld (Neues Element, Eigenschaften bearbeiten, die Bestätigung des Entfernens) wird ohne Speichern geschlossen. Auch das Neuladen der Seite sperrt den Tresor, weil der entsperrte Zustand nur in der geöffneten Seite existiert. Siehe KB10451. Automatische Sperre: Wann Password Vault erneut nach der PIN fragt.
Begrenzung der Fehlversuche
Bei jeder falschen PIN werden „Die PIN ist falsch“ und unter Verbleibende Versuche die Anzahl der noch möglichen Versuche angezeigt. Der Zähler wird in der Tresordatei gespeichert und immer ausgehend von der neuesten Version der Datei erhöht, sodass sich Versuche auf verschiedenen Geräten und Seiten zuverlässig addieren. Die Zeile Verbleibende Versuche wird in der Eingabeaufforderung PIN eingeben angezeigt, sobald frühere Fehlversuche vorliegen, auch nach dem Neuladen oder auf einem anderen Gerät. Der Zähler wird mit der Zeit nicht zurückgesetzt – nur eine korrekte PIN setzt ihn zurück. Nach 5 falschen PINs in Folge wird der Tresor blockiert: Das Webpart zeigt nur noch den Bildschirm Zurücksetzen, und das Zurücksetzen löscht alle Einträge und die PIN. Siehe KB10455. Falsche PIN-Eingaben in Password Vault: Was nach fünf Fehlversuchen passiert.
❗ Wichtig
Eine vergessene PIN kann weder von Ihnen noch von Ihrem Administrator noch von Vitextra wiederhergestellt oder zurückgesetzt werden. Notieren Sie Ihre PIN an einem sicheren Ort und bewahren Sie wichtige Anmeldeinformationen zusätzlich an einem anderen von Ihrer Organisation genehmigten Ort auf. Siehe KB10460. PIN für Password Vault vergessen: Welche Möglichkeiten habe ich?.
Keine Daten bei Vitextra
Vitextra empfängt, speichert und sichert keine Tresordaten. Die einzigen Anforderungen des Webparts an Vitextra-Dienste sind die Lizenzprüfung und die Nutzungstelemetrie mit technischen Bezeichnern. Die vollständige Liste finden Sie unter KB10363. Wo Vitextra-Produkte Ihre Daten speichern: Datenschutz, Datenresidenz und DSGVO.
Wofür Password Vault gedacht ist
Password Vault ist als bequemer, persönlicher Ort für alltägliche Anmeldeinformationen gedacht – Anmeldungen bei Webportalen, Partnersystemen, Testkonten und ähnliche Einträge, die ein Benutzer sonst in einem Notizbuch oder einer Textdatei aufbewahren würde. Sein Schutz kombiniert die Zugriffssteuerung von Microsoft 365 mit der Verschlüsselung der gespeicherten Werte mit einem Schlüssel, der aus einer 4-stelligen PIN abgeleitet wird.
Es ist kein System für die Verwaltung privilegierter Zugriffe: Es gibt keine Freigabe zwischen Benutzern, keine Wiederherstellung durch Administratoren, kein eigenes Überwachungsprotokoll und kein Hauptkennwort hoher Stärke. Für Administratorkonten, Dienstkonten, gemeinsam genutzte Team-Anmeldeinformationen und andere hochprivilegierte Geheimnisse befolgen Sie die Richtlinie Ihrer Organisation und verwenden Sie die von ihr vorgeschriebenen Werkzeuge. Einen Vergleich mit anderen Ansätzen finden Sie unter KB10440. Password Vault im Vergleich zu Browser-Kennwortmanagern und Enterprise-Kennwortmanagern: Was ist die richtige Wahl?.
Empfehlungen
- Schützen Sie Ihr Microsoft-365-Konto: Der Tresor ist nur so sicher wie das Konto, dem das OneDrive gehört.
- Wählen Sie eine PIN, die nicht leicht zu erraten ist (vermeiden Sie 0000, 1234 oder Ihr Geburtsjahr), und bewahren Sie sie an einem sicheren Ort auf.
- Geben Sie die Tresordatei nicht frei und kopieren Sie sie nicht: Wer eine Kopie besitzt, könnte offline alle 10.000 PINs ausprobieren.
- Sperren Sie Ihren Computer, wenn Sie ihn verlassen, auch nur für kurze Zeit.
- Ein kopiertes Kennwort bleibt in der Zwischenablage, bis Sie etwas anderes kopieren; leeren Sie auf gemeinsam genutzten Computern die Zwischenablage nach der Verwendung.
- Wenn Sie den Tresor auf mehreren Geräten oder in mehreren Registerkarten verwenden, werden Änderungen automatisch zusammengeführt; klicken Sie auf Aktualisieren, um an anderer Stelle vorgenommene Änderungen zu sehen (siehe KB10453. Wo Password Vault Ihre Kennwörter speichert: Der App-Ordner in OneDrive).
- Speichern Sie nur Anmeldeinformationen, die Sie laut Ihrer Organisation in einem persönlichen Kennwortmanager aufbewahren dürfen.
💡 Tipp
Wer Ihre Einträge genau sehen kann und wer nicht, erfahren Sie unter KB10456. Wer Ihre Kennwörter in Password Vault sehen kann.