Policy Acknowledgement
Bereiten Sie Bereitstellungsberechtigungen, Zugriff auf Quellinhalte und Produktrollen vor, bevor Sie eine Richtlinienkampagne starten. Die Genehmigung von Microsoft Graph-Berechtigungen und die Zuweisung von Produktrollen sind getrennte Aufgaben.
Zugriff für Bereitstellung und Einrichtung
Die Lösung ist ein SPFx-Paket für SharePoint Online. Die Paketinstallation ist in KB10035. So installieren Sie ein Vitextra-Produkt in SharePoint Online beschrieben. Die Person, die die Ersteinrichtung durchführt, muss die gewählte Speicherwebsite verwalten und die erforderlichen Listen erstellen können. Zum Erstellen einer neuen Website ist außerdem die entsprechende Berechtigung im Mandanten erforderlich.
Solange keine Administratorgruppe konfiguriert ist, greift Policy Admin ersatzweise auf Websitebesitzer zurück. Nach der Zuweisung dieser Gruppe bestimmt deren Mitgliedschaft die Produktadministration. Produktrollen gewähren nicht automatisch das Recht, SharePoint-Seiten zu bearbeiten oder Mandantenanwendungen bereitzustellen.
Microsoft Graph-Berechtigungen
Das Lösungspaket fordert folgende Microsoft Graph-Berechtigungsbereiche an:
| Berechtigungsbereich | Verwendung im Produkt |
|---|---|
User.Read.All | Mitarbeiterprofile und Organisationsinformationen. |
GroupMember.Read.All | Gruppenmitgliedschaften für Zielgruppen und Rollen. |
Directory.Read.All | Verzeichnisdaten für die Mitarbeiter- und Gruppensuche. |
Mail.Send | Manuelle Erinnerungs-E-Mails aus dem Postfach des aktuellen Benutzers. |
Lassen Sie den Mandantenadministrator die Paketanforderungen über das in Ihrer Organisation vorgesehene Verfahren zur Verwaltung des SharePoint-API-Zugriffs genehmigen. Falls Mitarbeiter- oder Gruppenauswahlfelder keine Daten laden, prüfen Sie diese Genehmigungen, bevor Sie Zielgruppenregeln ändern.
Hub- und Inhaltsberechtigungen
Weisen Sie Rollengruppen zu und wenden Sie die Berechtigungen in Policy Admin an. Alle Webparts müssen mit demselben vorgesehenen Hub verbunden sein. Mitarbeiter benötigen außerdem Zugriff auf den ursprünglichen Richtlinieninhalt: Eine URL in einer Richtlinienkarte gewährt keine Berechtigung für die referenzierte Datei, Seite oder externe Website.
Verwenden Sie für kontrollierten Zugriff ausdrücklich ausgewählte Entra ID-Gruppen oder SharePoint-Gruppen der Hubwebsite. Betrachten Sie die Option Alle lizenzierten Benutzer nicht als Lizenzprüfung pro Benutzer: Ihre aktuelle Logik zur Rollenermittlung prüft nicht die Lizenz jedes Benutzers.
Jede Zugriffsebene unabhängig prüfen
Eine funktionierende Bereitstellung erfordert mehrere unabhängige Zugriffsarten. Die Person, die das Paket bereitstellt, muss nicht die Richtlinien verwalten, und ein Mitarbeiter benötigt keine Bereitstellungsrechte, um eine Zuweisung zu lesen. Die Trennung dieser Zuständigkeiten erleichtert die Diagnose, ohne umfassenden Administratorzugriff als Behelf zu gewähren.
| Zugriffsebene | Sinnvolle Abnahmeprüfung | Typische Folge eines Fehlers |
|---|---|---|
| Paket und Seite | Der vorgesehene Benutzer kann die veröffentlichte Seite und das Webpart laden. | Die Anwendung ist nicht erreichbar oder wird nicht dargestellt. |
| Verzeichnis | Der berechtigte Bediener kann die vorgesehenen Mitarbeiter und Gruppen auflösen. | Auswahlfelder, Zielgruppenauswahl oder Rollenauflösung können fehlschlagen. |
| Hub-Daten | Das Konto kann die für seine Rolle erforderlichen Datensätze lesen. | Eine Seite öffnet sich, scheitert aber beim Laden von Richtlinien oder Zuweisungen. |
| Quellinhalt | Der Mitarbeiter kann Dokument oder Website direkt öffnen. | Eine sichtbare Richtlinienkarte kann trotzdem unlesbare Inhalte haben. |
| Nachweisschreiben | Ein Pilotmitarbeiter kann den konfigurierten Aufzeichnungsweg abschließen. | Lesen funktioniert, die Bestätigung schlägt jedoch fehl. |
| Berichtshierarchie | Im Verzeichnis sind die erwarteten Führungsbeziehungen hinterlegt. | Das Team einer Führungskraft kann unvollständig sein oder von den Erwartungen abweichen. |
Führen Sie die Prüfungen mit repräsentativen Konten durch. Ein Administrator, der auch Websitebesitzer ist, kann dank erhöhter SharePoint-Rechte erfolgreich sein, obwohl ein normaler Mitarbeiter scheitern würde. Ebenso ist ein Richtlinienverantwortlicher mit Mitgliedschaft in mehreren Rollengruppen kein verlässlicher Ersatz für ein eingeschränktes Autorenkonto.
Eine Bereitstellungsübergabe vorbereiten
Dokumentieren Sie gewählte Hub-URL, Mitarbeitereinstiegsseite, Reader-Seite, Rollengruppen und Quellspeicherorte. Bestimmen Sie, wer sie jeweils pflegen darf. Ein Richtlinienverantwortlicher sollte wissen, wen er bei einer verschobenen Quelldatei kontaktiert; ein Supportadministrator sollte Seitennavigationsprobleme von Dienstschreibproblemen unterscheiden können, ohne die Bereitstellung von Grund auf rekonstruieren zu müssen.
Prüfen Sie vor dem Pilotstart Verzeichnisidentität und Führungskraft des repräsentativen Mitarbeiters. Kampagnen speichern Mitarbeiter- und Managerinformationen auf Zuweisungen. Spätere Verzeichnisänderungen bedeuten nicht, dass alle Felder alter Zuweisungen umgeschrieben wurden. Eine Umstrukturierung ist daher Anlass, Teamberichte zu prüfen, und nicht nur die Anmeldefähigkeit des Mitarbeiters.
Testen Sie für manuelle E-Mail-Erinnerungen die Person, die tatsächlich senden wird. Die Anwendung verwendet deren Postfach, während automatische Benachrichtigungen von der separaten Dienstkonfiguration abhängen. Die Genehmigung einer E-Mail-bezogenen API-Anforderung allein prüft weder ein Postfach noch die Zustellung an einen bestimmten Empfänger oder den Hintergrunddienst.
Bewahren Sie die Prüfergebnisse zusammen mit den Bereitstellungsdetails auf. Geben Sie bei einer Fehlermeldung betroffenes Konto, Hub und Seite, Vorgang sowie Fehlerzeit an. Das ist aussagekräftiger als die allgemeine Aussage, Berechtigungen seien genehmigt, da jede Ebene unabhängig erfolgreich sein oder fehlschlagen kann.
Dienst und Erfassungsmodus
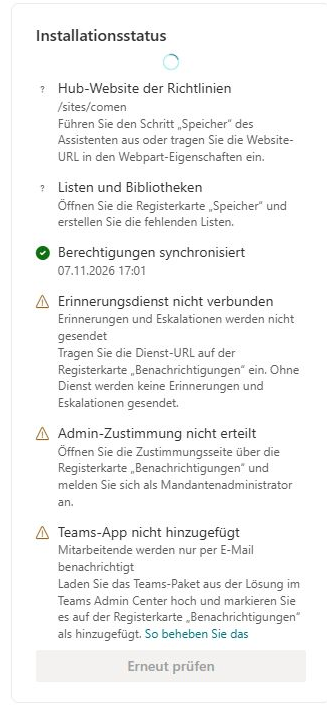
Der Modus Service benötigt eine erreichbare Dienst-URL und eine erfolgreiche Prüfung der Administratorzustimmung. Die Zustimmung zum Dienst ist von der Genehmigung der Graph-Berechtigungen des SPFx-Pakets getrennt. Automatische Erinnerungen, Eskalationen und die laufende Zielgruppenverarbeitung benötigen die separate Dienstkomponente; allein das Eingeben der Einstellungen führt diese Aufgaben nicht aus.
❗ Wichtig
Der Modus Direct gewährt Mitarbeitern Mitwirkungsrechte für die Zuweisungs- und Bestätigungslisten. Lesen Sie KB10500. Rollen und Berechtigungen in Policy Acknowledgement konfigurieren und KB10509. Datenspeicherung in Policy Acknowledgement: Direct und Service, bevor Sie produktive Mitarbeiterdaten verwenden. Webpart-Filter und Zielgruppenadressierung ersetzen keine Datenberechtigungen.