Password Vault
Où l'indicateur apparaît
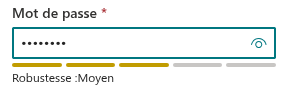
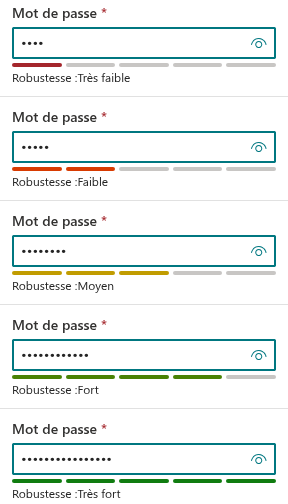
Dans les boîtes de dialogue Nouvel élément et Modifier les propriétés de Password Vault, un indicateur de robustesse s'affiche directement sous le champ Mot de passe dès que celui-ci n'est pas vide. Il se compose d'une barre de cinq segments et du libellé Robustesse, par exemple Robustesse : Moyen. L'indicateur est mis à jour à chaque caractère saisi, ainsi que lorsque le générateur de mots de passe place un nouveau mot de passe dans le champ.
Les cinq niveaux
L'indicateur estime la difficulté à deviner le mot de passe et l'exprime en bits : chaque bit supplémentaire double le nombre de tentatives dont un attaquant aurait besoin. L'estimation est convertie en cinq niveaux :
| Niveau | Segments remplis | Couleur | Robustesse estimée |
|---|---|---|---|
| Très faible | 1 sur 5 | Rouge foncé | moins de 28 bits |
| Faible | 2 sur 5 | Orange | de 28 à moins de 40 bits |
| Moyen | 3 sur 5 | Jaune | de 40 à moins de 60 bits |
| Fort | 4 sur 5 | Vert clair | de 60 à moins de 80 bits |
| Très fort | 5 sur 5 | Vert | 80 bits ou plus |
Comment l'estimation est calculée
Le calcul est effectué dans votre navigateur et tient compte de quatre facteurs.
- Ensemble de caractères. L'indicateur vérifie quels types de caractères le mot de passe contient et additionne leur nombre : les lettres minuscules comptent pour 26, les lettres majuscules pour 26, les chiffres pour 10, et tout autre caractère (symboles, espaces, lettres accentuées, etc.) pour 32. Un mot de passe contenant les quatre types dispose donc d'un ensemble de 94 caractères, ce qui donne environ 6,55 bits par caractère ; un mot de passe composé uniquement de lettres minuscules donne environ 4,7 bits par caractère.
- Longueur effective. La longueur est réduite en présence de motifs prévisibles. Tout caractère qui répète le précédent (
aa) ou qui prolonge une séquence croissante ou décroissante (ab,21) n'est pas compté. En outre, la longueur effective ne peut pas dépasser le double du nombre de caractères différents du mot de passe ; un long mot de passe construit à partir de quelques caractères y gagne donc peu. - Bits. L'estimation correspond à la longueur effective multipliée par le nombre de bits par caractère de l'ensemble.
- Mots courants. Si le mot de passe contient l'un des mots faibles bien connus —
password,passw0rd,qwerty,admin,welcome,letmein,123456,abc123,iloveyou,11111— quelle que soit la casse, l'estimation est plafonnée à 20 bits, ce qui correspond toujours à Très faible, quelle que soit la longueur du reste du mot de passe.
Exemples
Les exemples suivants montrent le niveau que l'indicateur affiche pour quelques mots de passe :
| Mot de passe | Niveau | Pourquoi |
|---|---|---|
Password123! | Très faible | Contient le mot courant password. |
qwerty2024! | Très faible | Contient le mot courant qwerty. |
abcdefgh | Très faible | Une seule longue séquence ; presque chaque caractère est prévisible. |
48271935 | Très faible | Chiffres uniquement : un petit ensemble de 10 caractères. |
contosocrm | Moyen | Lettres minuscules uniquement. |
Contoso2026 | Moyen | Trois types de caractères, mais seulement 11 caractères. |
7Vq!x2Lp | Moyen | Les quatre types, mais seulement 8 caractères. |
7Vq!x2Lp#9 | Fort | Les quatre types, 10 caractères. |
7Vq!x2Lp#9Dk4 | Très fort | Les quatre types, 13 caractères sans motifs. |
N'utilisez aucun de ces mots de passe d'exemple.
L'indicateur n'empêche pas l'enregistrement
L'indicateur est donné à titre indicatif uniquement. Vous pouvez enregistrer une entrée avec un mot de passe Très faible — par exemple lorsqu'un service impose le mot de passe ou que vous enregistrez un mot de passe existant. Password Vault ne le refuse pas et ne le modifie pas ; la décision vous appartient.
📝 Remarque
L'estimation est un calcul rapide et local. En dehors de la courte liste de mots courants ci-dessus, elle ne compare pas le mot de passe à des dictionnaires ni à des listes de mots de passe divulgués, et elle ne sait pas si vous utilisez le même mot de passe ailleurs. Un mot de passe évalué Très fort peut néanmoins être dangereux s'il a été réutilisé sur un autre site victime d'une fuite de données.
Conseils pour un mot de passe plus robuste
- Allongez-le. La longueur est le facteur le plus efficace : chaque caractère aléatoire supplémentaire ajoute jusqu'à 6,55 bits.
- Mélangez les quatre types de caractères — lettres majuscules et minuscules, chiffres et symboles — lorsque le service le permet.
- Évitez les motifs : caractères répétés, séquences du clavier ou de l'alphabet, années et mots courants listés ci-dessus.
- Gardez à l'esprit les limites d'un petit jeu de caractères. Un mot de passe composé uniquement de chiffres n'atteint jamais Très fort, car il comporte au plus 10 caractères différents.
- Laissez le générateur s'en charger. Un mot de passe généré de 16 caractères avec les quatre classes est pratiquement toujours Très fort — voir KB10445. Comment générer un mot de passe robuste avec le générateur de Password Vault.
💡 Astuce
Après avoir amélioré un mot de passe faible dans le coffre-fort, changez-le également sur le site ou le service. La modification des entrées est décrite dans KB10443. Comment ajouter, modifier et supprimer des entrées dans Password Vault.